AI agent ngày càng được giao nhiều việc thật: đọc file, chạy lệnh, cài gói phần mềm, gọi API, dùng khóa truy cập của doanh nghiệp. Càng làm được nhiều, câu hỏi càng lớn: làm sao để agent chỉ chạm vào đúng những gì được phép? OpenShell là câu trả lời của NVIDIA. Đây là một runtime mã nguồn mở, nhốt mỗi agent trong một sandbox, và tại GTC Berlin (21/10/2026) đã được mở rộng thành cả một kiến trúc tham chiếu từ phần mềm đến phần cứng.
Bài này đi sâu vào cách OpenShell hoạt động: kiến trúc, mô hình policy, luồng phê duyệt quyền mới và những cấu hình nên tránh. Nếu bạn chưa đọc, bài trước về NVIDIA “mở” Vera Rubin tại OCP 2026 giải thích nền tảng phần cứng mà kiến trúc tham chiếu OpenShell đang chạy trên đó.
Tóm tắt nhanh
- OpenShell là gì: runtime mã nguồn mở (Apache 2.0) để chạy AI agent an toàn. Mỗi agent nằm trong một sandbox riêng, mọi quyền truy cập được khai báo trong policy.
- Nguyên tắc cốt lõi: agent và sandbox nằm ở phía không tin cậy và không bao giờ tự quyết. Mọi kết nối phải qua Supervisor ở phía tin cậy.
- Mặc định từ chối: không có luật cho phép thì mọi kết nối ra ngoài đều bị chặn.
- Agent không thấy khóa thật: credential chỉ được Supervisor gắn vào request gửi tới đích đã duyệt.
- Quyền mới phải được duyệt: agent đề xuất, Policy prover kiểm chứng hình thức, con người bấm duyệt.
- GTC Berlin: NVIDIA đóng gói OpenShell thành kiến trúc tham chiếu chạy trên Vera Rubin, CPU Vera và DPU BlueField-4 (với phần mềm Sentry).
Vì sao AI agent cần một “runtime an toàn”?
Một chatbot chỉ trả lời câu hỏi. Một agent thì hành động: nó mở terminal, sửa file, gọi API thanh toán, đẩy code lên kho mã. Mỗi khả năng đó là một bề mặt tấn công:
- Prompt injection: một trang web hay tài liệu chứa lệnh ẩn có thể khiến agent làm điều người dùng không yêu cầu.
- Rò rỉ dữ liệu: agent có quyền đọc dữ liệu nội bộ và quyền gọi Internet là đủ để dữ liệu bị gửi ra ngoài.
- Lộ khóa truy cập: API key nằm trong biến môi trường thì agent, và bất kỳ ai điều khiển được agent, đều đọc được.
- Leo thang và đi ngang: từ một máy bị chiếm, agent có thể chạm tới dịch vụ metadata của cloud hoặc các dịch vụ nội bộ khác.
Viết thêm hướng dẫn vào prompt không giải quyết được những rủi ro này. Cần một lớp kiểm soát nằm ngoài agent, mà agent không thể tự tắt. OpenShell được thiết kế đúng cho vai trò đó.
OpenShell là gì?
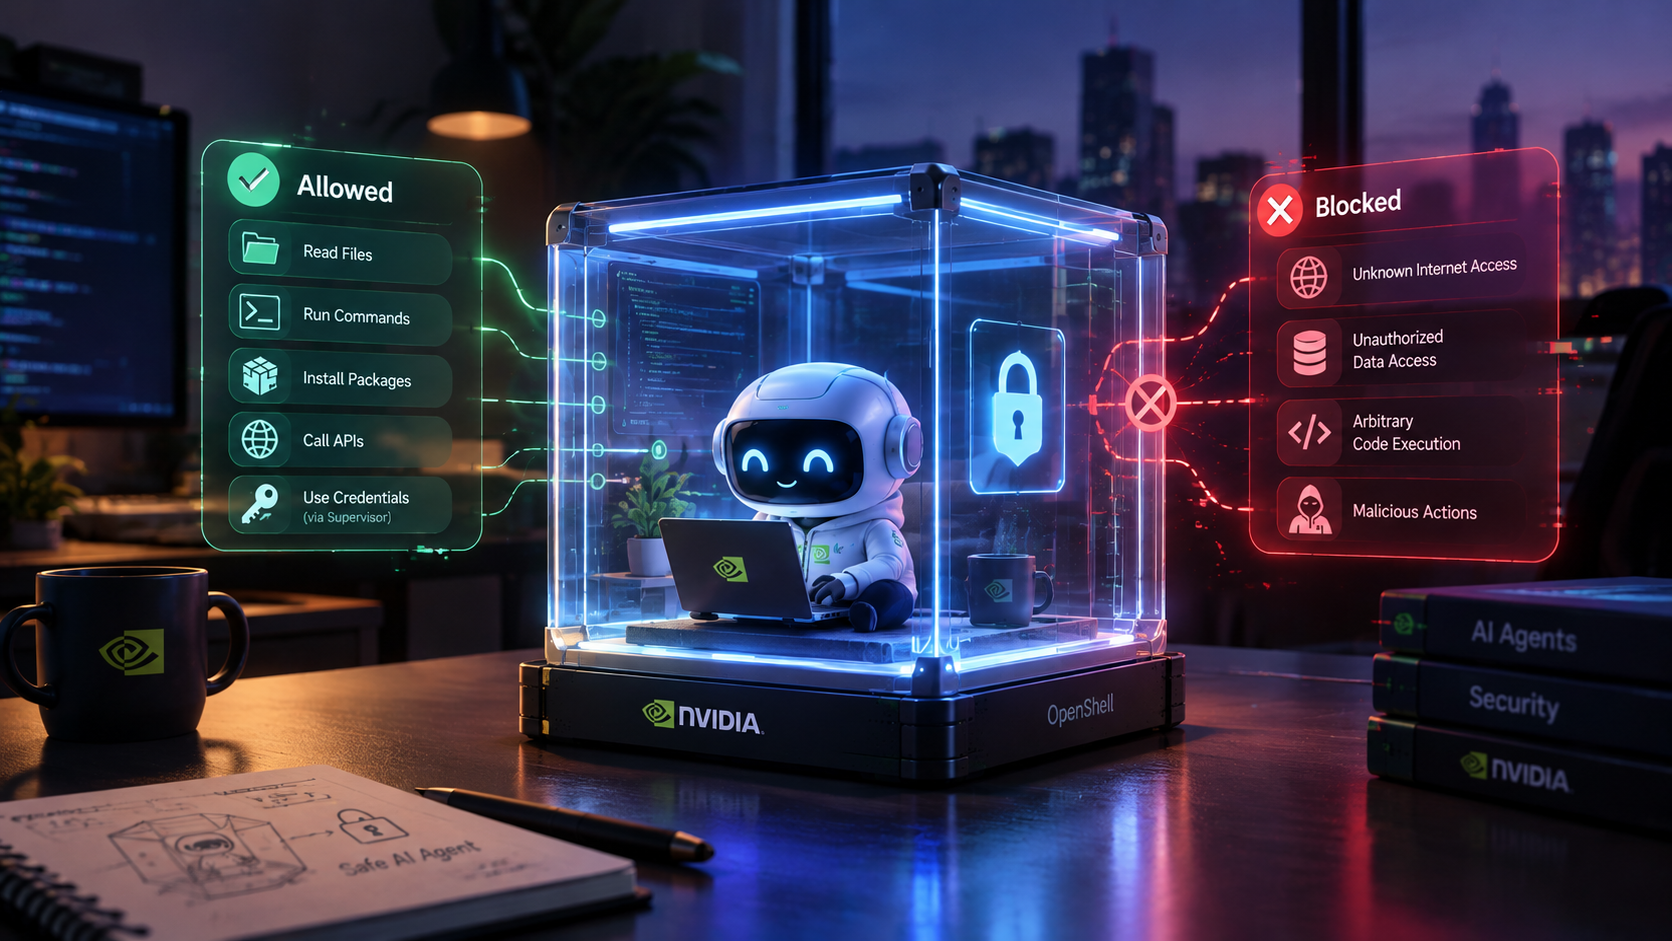
NVIDIA mô tả OpenShell là runtime an toàn và riêng tư cho các đội agent tự hành. Agent vẫn đọc file, cài gói, gọi API và dùng credential, nhưng không có quyền tự do với dữ liệu, khóa bí mật hay mạng. Bạn khai báo agent được chạm vào những gì trong một policy, OpenShell thực thi policy đó.
- Giấy phép: Apache 2.0, mã nguồn trên GitHub (NVIDIA/OpenShell), hiện ở nhánh phiên bản 0.1.x.
- Chạy ở đâu: Linux, macOS (Apple Silicon), Windows qua WSL 2 (thử nghiệm). Backend có thể là Docker, Podman, Kubernetes (cài gateway bằng Helm) hoặc máy ảo.
- Agent nào cũng được: image sandbox mặc định là Ubuntu tối giản, chưa cài agent nào. Bạn tự đưa agent của mình vào.
- SDK: Python, TypeScript, Go và Rust để điều khiển gateway từ ứng dụng.
Kiến trúc: agent không bao giờ tự quyết
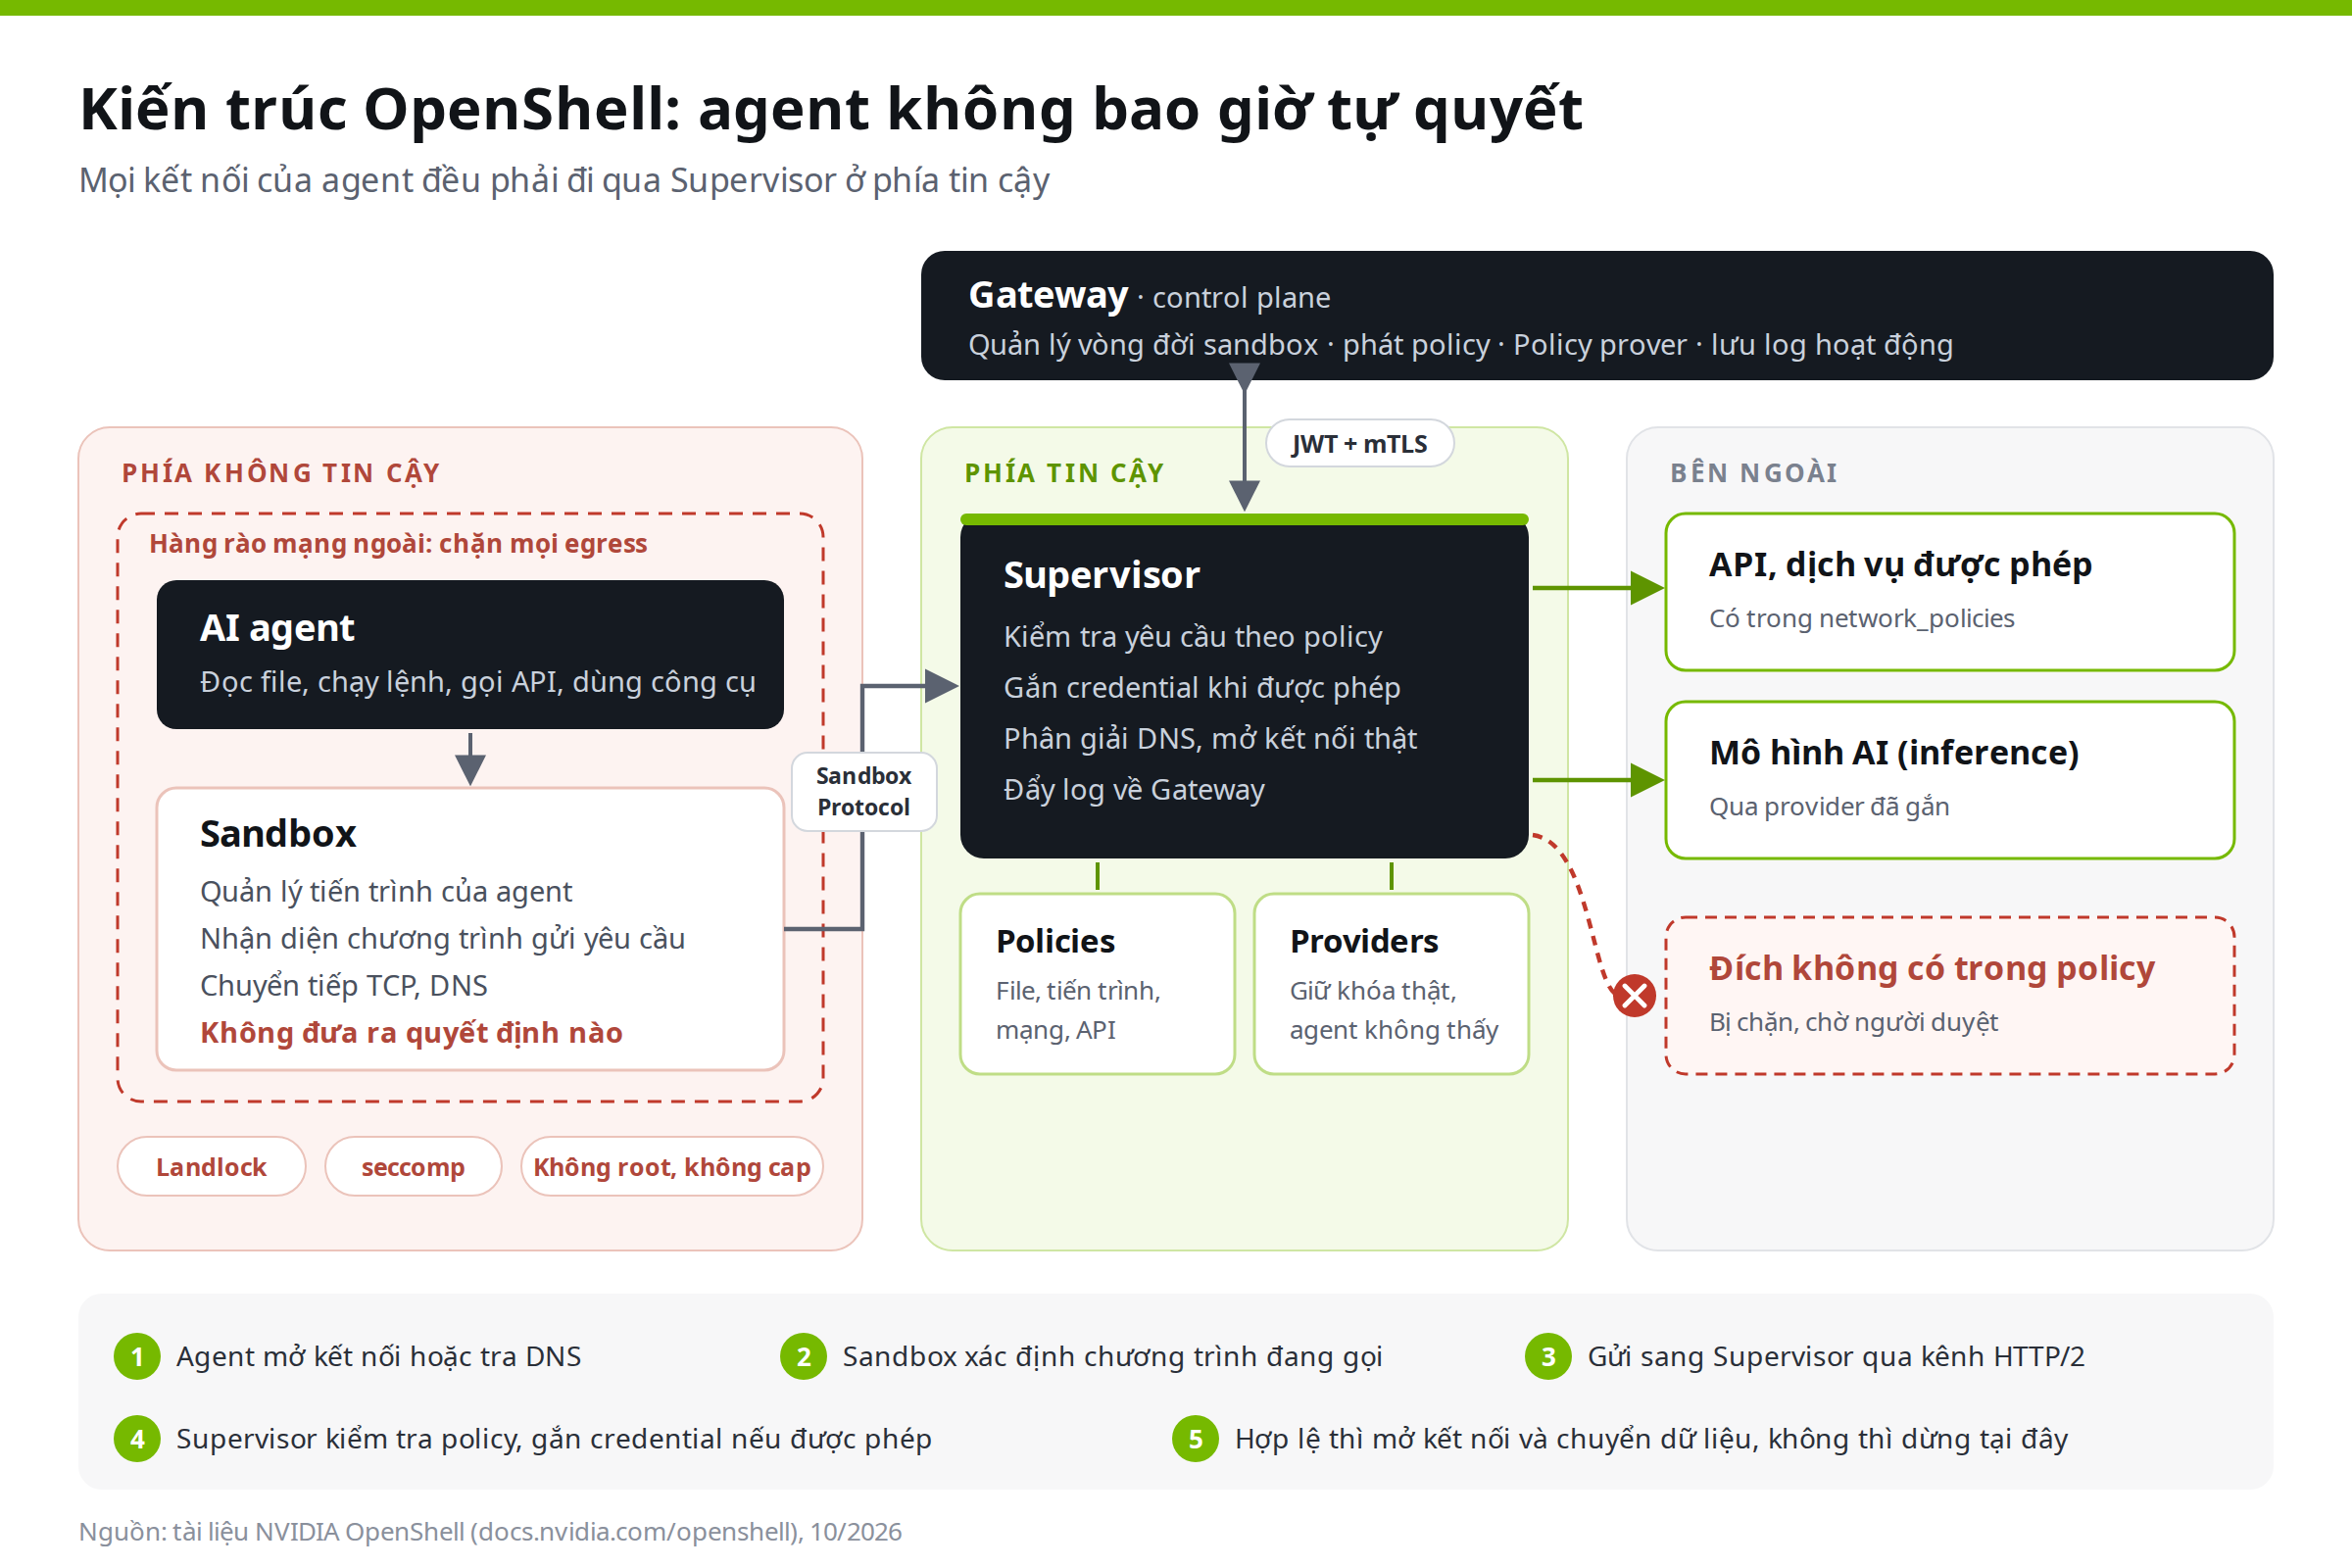
Điểm đáng chú ý nhất của OpenShell là cách chia ranh giới tin cậy. Thành phần nằm sát agent, tức sandbox, bị coi là không đáng tin, nên nó không được phép ra quyết định. Nó chỉ báo cáo agent đang muốn làm gì, còn Supervisor quyết định.
| Thành phần | Vai trò |
|---|---|
| Gateway (control plane) | Quản lý vòng đời sandbox và quyền người dùng, phát policy, gắn provider, lưu log hoạt động, chạy Policy prover. |
| Compute runtime | Dựng sandbox trên Docker, Podman, Kubernetes hoặc VM, khởi động Supervisor, dựng hàng rào mạng và dọn dẹp khi kết thúc. |
| Sandbox | Quản lý tiến trình của agent, nhận diện chương trình nào gửi yêu cầu, chuyển tiếp TCP và DNS. Không ra quyết định. |
| Supervisor | Kiểm tra mọi yêu cầu theo policy, gắn credential khi được phép, phân giải DNS, mở kết nối thật. |
| Providers | Gắn tên dịch vụ với credential đã lưu; Supervisor chỉ dùng credential ở nơi policy cho phép. |
| Policy prover | Kiểm chứng hình thức các luật mạng mà agent đề xuất. Cũng có công cụ dòng lệnh openshell-prover để chạy trong CI. |
Một yêu cầu đi qua những đâu?
- Agent mở một kết nối TCP hoặc tra DNS.
- Sandbox xác định chương trình nào đang gọi, dựa trên dữ liệu tiến trình đáng tin cậy.
- Yêu cầu được gửi sang Supervisor qua Sandbox Protocol, một kết nối HTTP/2 duy nhất đã xác thực.
- Supervisor kiểm tra policy và gắn credential nếu được phép.
- Hợp lệ thì Supervisor mở kết nối thật và chuyển dữ liệu; không hợp lệ thì yêu cầu dừng tại đó.
Các lớp khóa ở mức kernel
- Không root: agent chạy dưới một danh tính không phải root, không có Linux capability nào. Cấu hình chạy root luôn bị từ chối.
- Landlock giới hạn đường dẫn file được đọc hoặc ghi. Yêu cầu Landlock ABI 3, tức Linux 6.2 trở lên.
- seccomp chặn các syscall nguy hiểm như
mount,ptrace,bpf, đồng thời chặn lại lệnh mở TCP và truy vấn DNS để Supervisor quyết định. - Hàng rào mạng: Docker và Podman tắt mạng của container agent; Kubernetes dùng NetworkPolicy chỉ cho phép tới Supervisor; VM không có card mạng.
- Xác thực giữa các thành phần: gateway cấp JWT riêng cho từng lần chạy sandbox, kênh Supervisor–sandbox dùng mutual TLS. Nếu Supervisor mất kết nối, agent bị đóng băng.
Policy: khai báo agent được chạm vào đâu
Mỗi sandbox luôn chạy dưới một policy. Nếu bạn không cung cấp, OpenShell dùng policy mặc định rất hạn chế. Policy chia thành phần tĩnh, cố định khi tạo sandbox, và phần động, có thể đổi khi agent đang chạy.
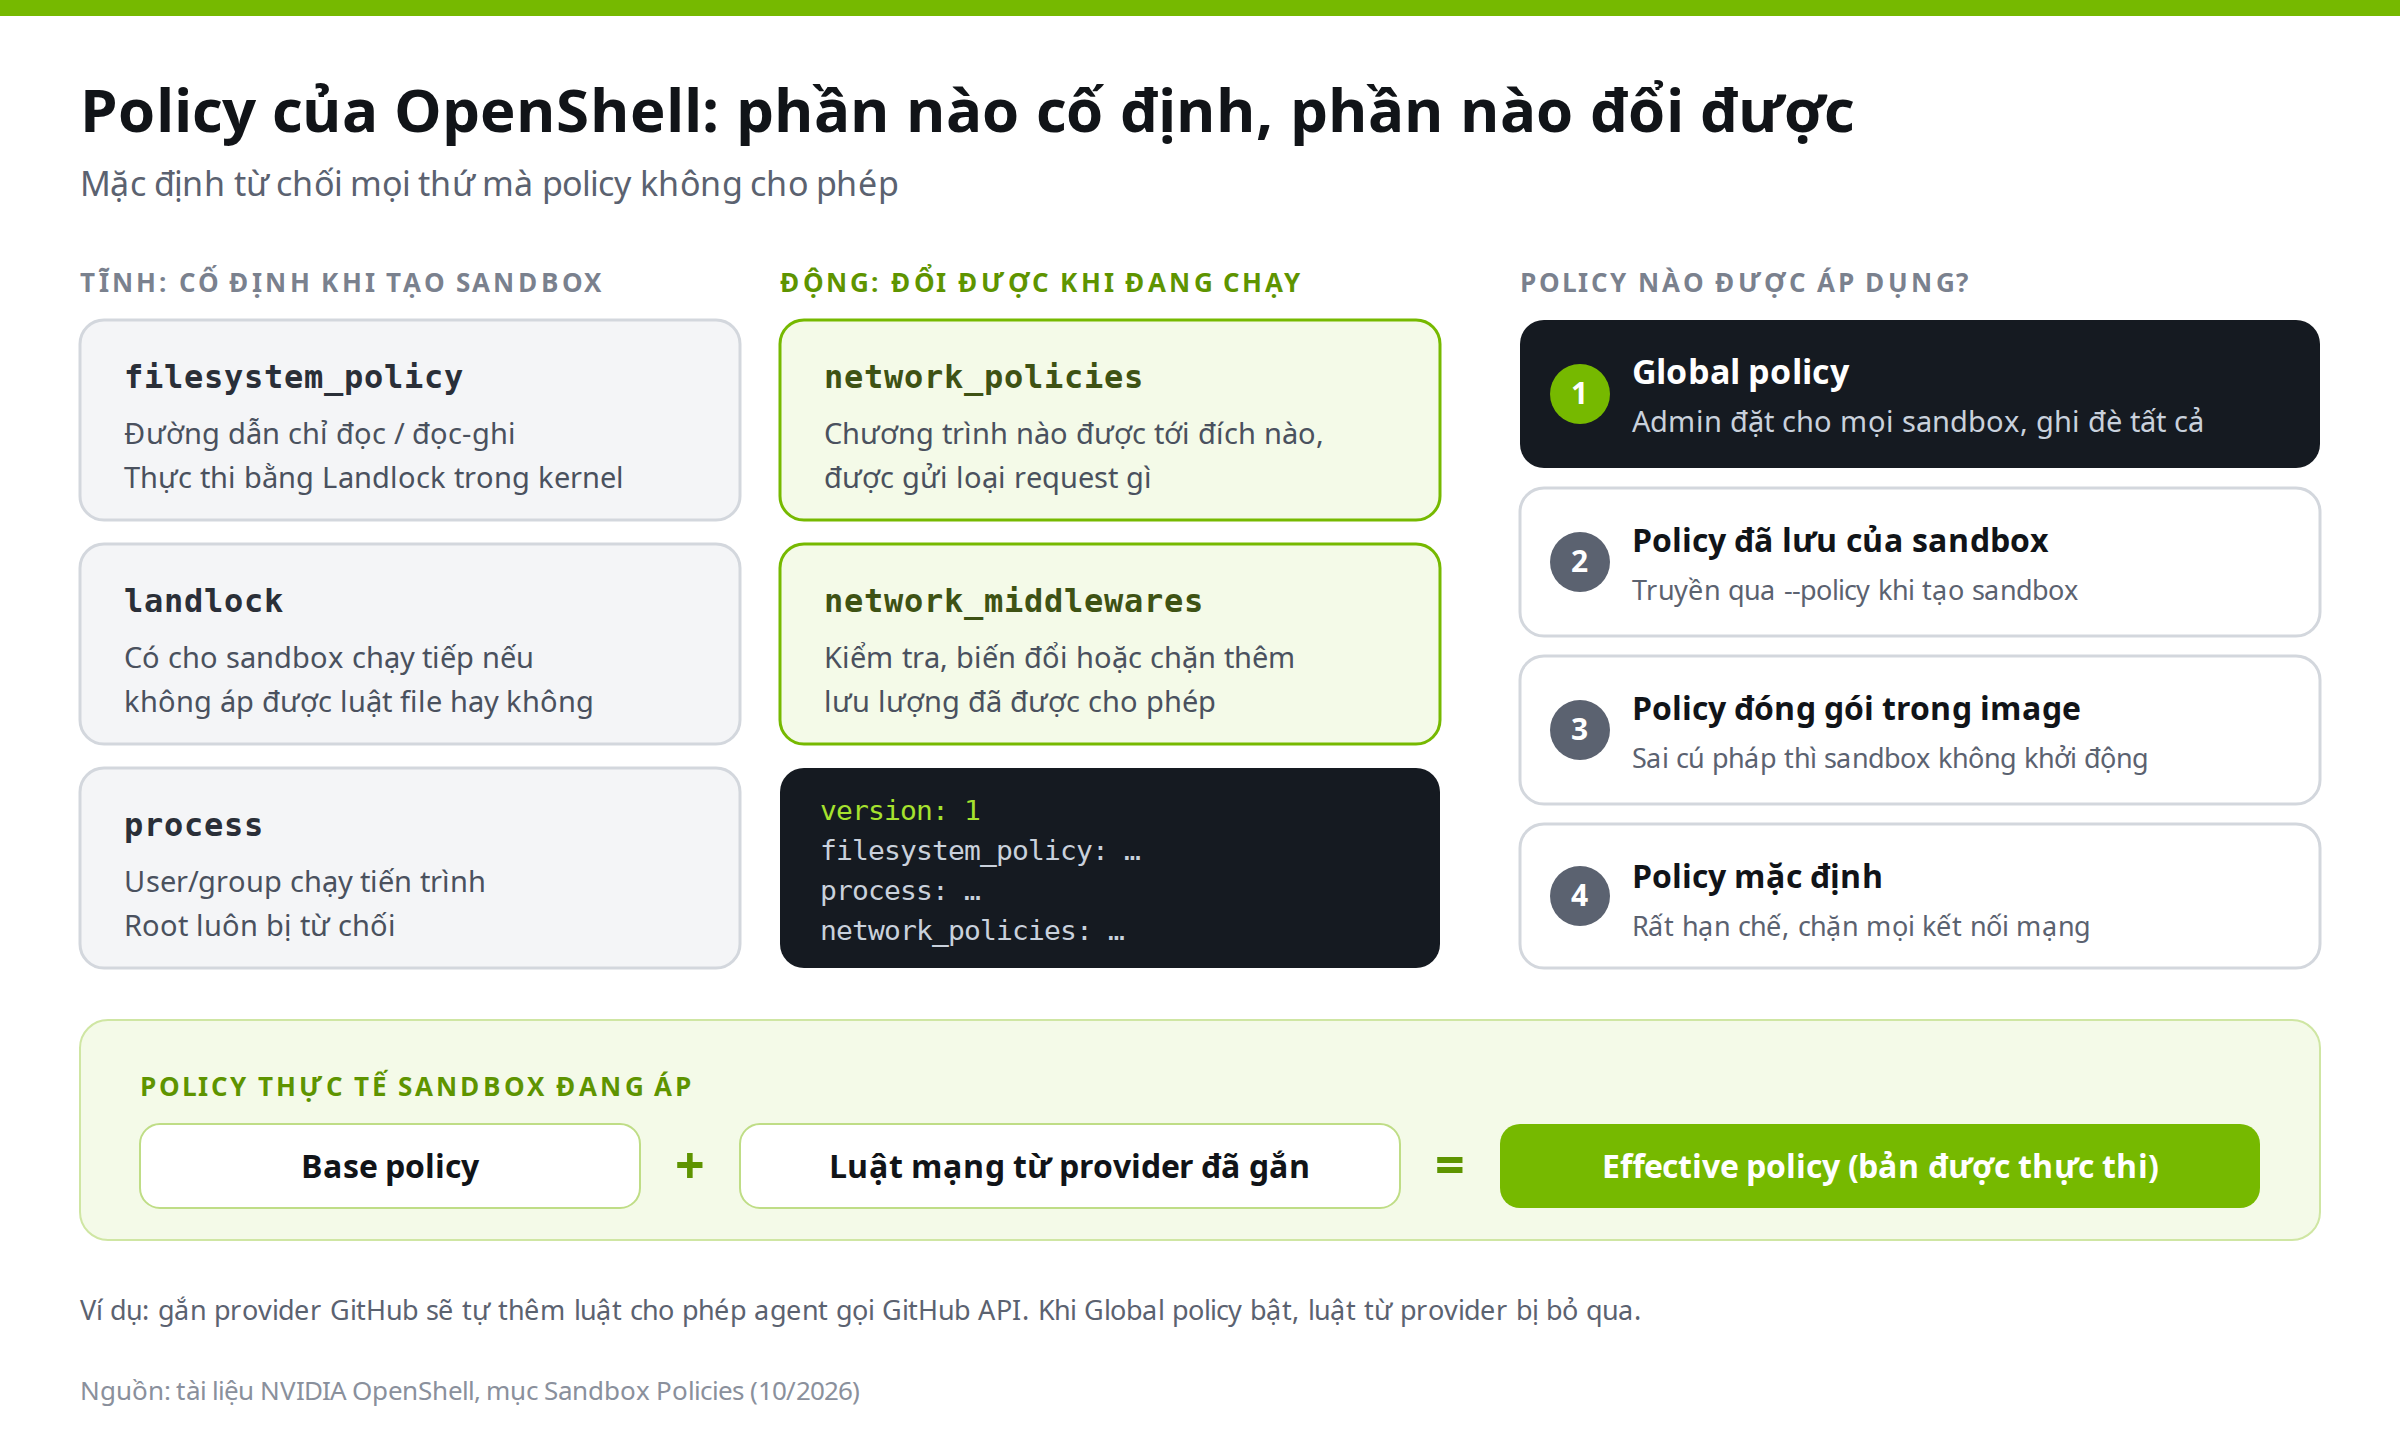
- Thứ tự ưu tiên: Global policy của quản trị viên → policy đã lưu của sandbox (truyền qua
--policy) → policy đóng gói trong image → policy mặc định. Policy trong image bị lỗi thì sandbox không khởi động, OpenShell không tự lùi về mặc định. - Effective policy là base policy cộng các luật mạng do provider đã gắn đóng góp. Ví dụ, gắn provider GitHub sẽ tự thêm luật cho phép gọi GitHub API. Khi cần kiểm tra agent thực sự với tới đâu, hãy xem effective policy.
- Global policy thay thế hoàn toàn policy của từng sandbox, chặn mọi thay đổi và đề xuất, đồng thời bỏ qua luật từ provider. Hữu ích khi cần “khóa cứng” cả hệ thống.
Credential: agent chỉ cầm “vé giả”
Agent không bao giờ nhận được khóa thật. Thứ nó có chỉ là một placeholder. Khi request đi tới đúng host, cổng và đường dẫn được phép, Supervisor mới thay placeholder bằng credential thật. Nhờ vậy, kể cả khi agent bị prompt injection và cố in toàn bộ biến môi trường ra, kẻ tấn công cũng không lấy được khóa.
Khi agent cần thêm quyền
Agent thực tế thường cần gọi những đích mà lúc viết policy chưa nghĩ tới. OpenShell không cho agent tự mở quyền, nhưng cũng không bắt người vận hành sửa file mỗi lần. Thay vào đó là một luồng đề xuất và phê duyệt.
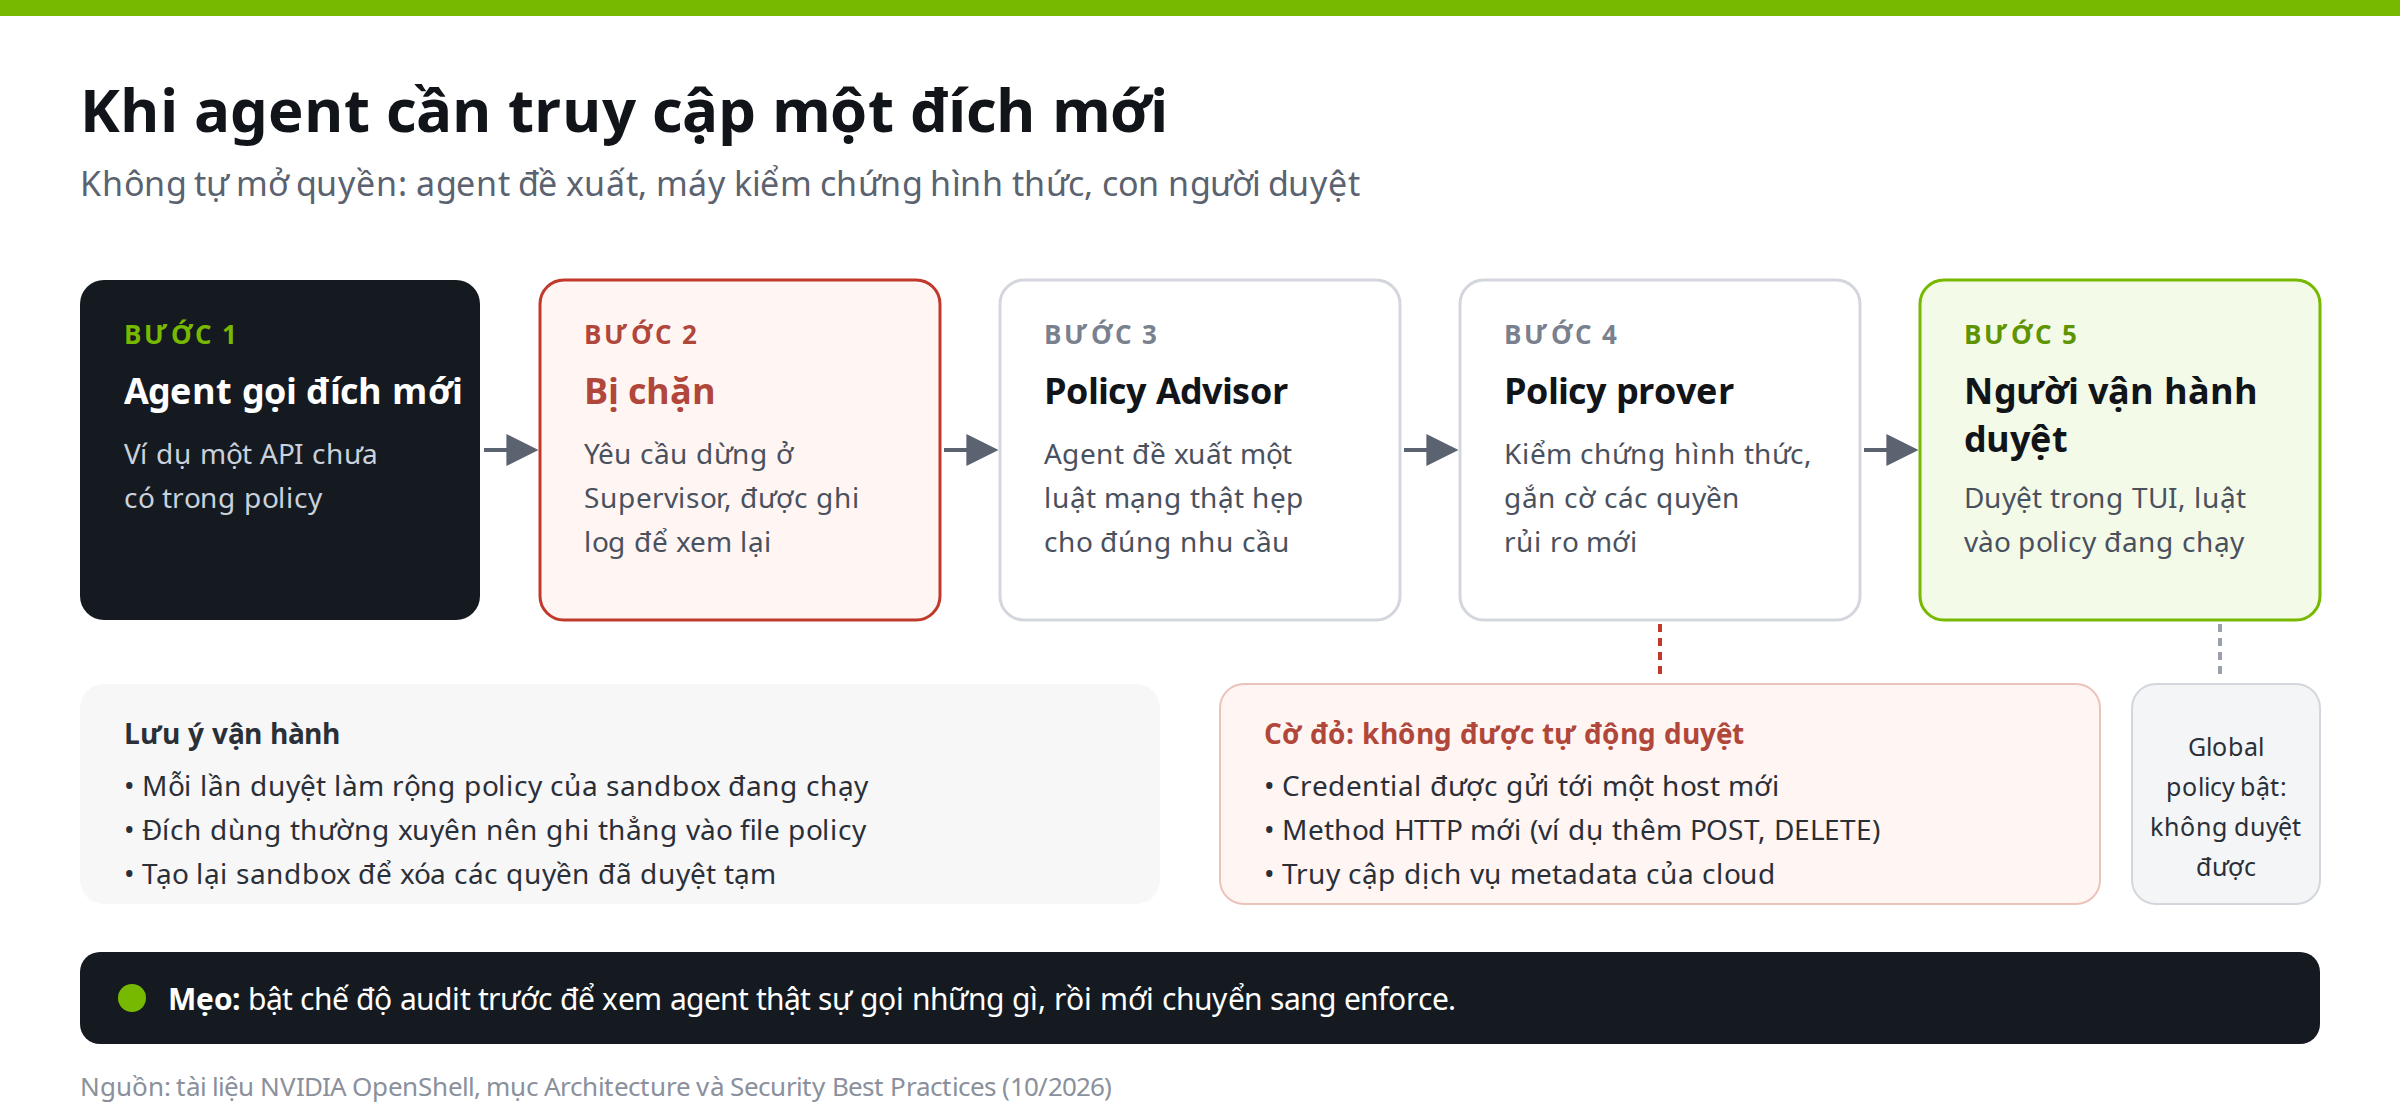
Điểm hay nằm ở Policy prover. Đây là bước kiểm chứng hình thức, không phải đoán bằng AI. Nó gắn cờ ba loại thay đổi rủi ro: credential được gửi tới host mới, method HTTP mới, và truy cập dịch vụ metadata của cloud. Có bất kỳ cờ nào thì đề xuất không được duyệt tự động.
Cấu hình nên và không nên
Tài liệu bảo mật của OpenShell liệt kê khá rõ các lỗi cấu hình thường gặp. Dưới đây là những điểm quan trọng nhất.
| Nên tránh | Vì sao | Nên làm |
|---|---|---|
Bỏ trống protocol với endpoint REST/WebSocket |
Chỉ kiểm soát ở tầng kết nối; mọi method, mọi đường dẫn đều lọt qua | Khai báo protocol: rest, websocket hoặc graphql kèm luật cụ thể |
Dùng access: full |
Cho phép mọi method và đường dẫn | Ưu tiên read-only hoặc luật chi tiết |
Glob chương trình quá rộng (ví dụ /**) |
Chương trình nào trong sandbox cũng tới được endpoint | Giới hạn đúng thư mục, đúng file thực thi |
Đặt tls: skip cho API HTTPS |
Mất khả năng thay credential và kiểm tra nội dung request | Giữ chế độ tự nhận diện TLS, chỉ skip cho mTLS hoặc giao thức không phải HTTP |
Chuyển thẳng sang enforce |
Dễ làm hỏng luồng làm việc của agent | Chạy audit trước, đọc log rồi mới enforce |
| Thêm vĩnh viễn mọi endpoint từng dùng | Mỗi đích được phép là một đường rò dữ liệu tiềm năng | Đích dùng một lần thì duyệt tạm; đích dùng thường xuyên mới ghi vào policy |
Ngoài ra: dùng đường dẫn tuyệt đối và cụ thể cho filesystem, giữ thư mục hệ thống ở chế độ chỉ đọc, dùng hostname chính xác thay vì dải IP rộng, và luôn che credential trước khi chia sẻ stack trace.
Thử nhanh trên máy cá nhân
Theo README chính thức, hai lệnh sau cài CLI kèm một gateway cục bộ và tạo sandbox đầu tiên (cần Docker hoặc Podman). Như mọi script cài đặt dạng curl | sh, nên đọc qua nội dung script trước khi chạy.
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh
openshell sandbox create --name demo
Từ runtime đến kiến trúc tham chiếu: GTC Berlin 2026
Runtime OpenShell không mới. Điều mới tại GTC Berlin là NVIDIA đóng gói nó thành OpenShell Reference Architecture, một thiết kế trọn gói để xây dựng, cô lập, quan sát và thực thi policy cho agent, cả trong trung tâm dữ liệu lẫn ở biên. Jensen Huang tóm gọn cách chia việc: agent suy nghĩ trên Rubin, hành động trên Vera, và được quản trị trên BlueField.
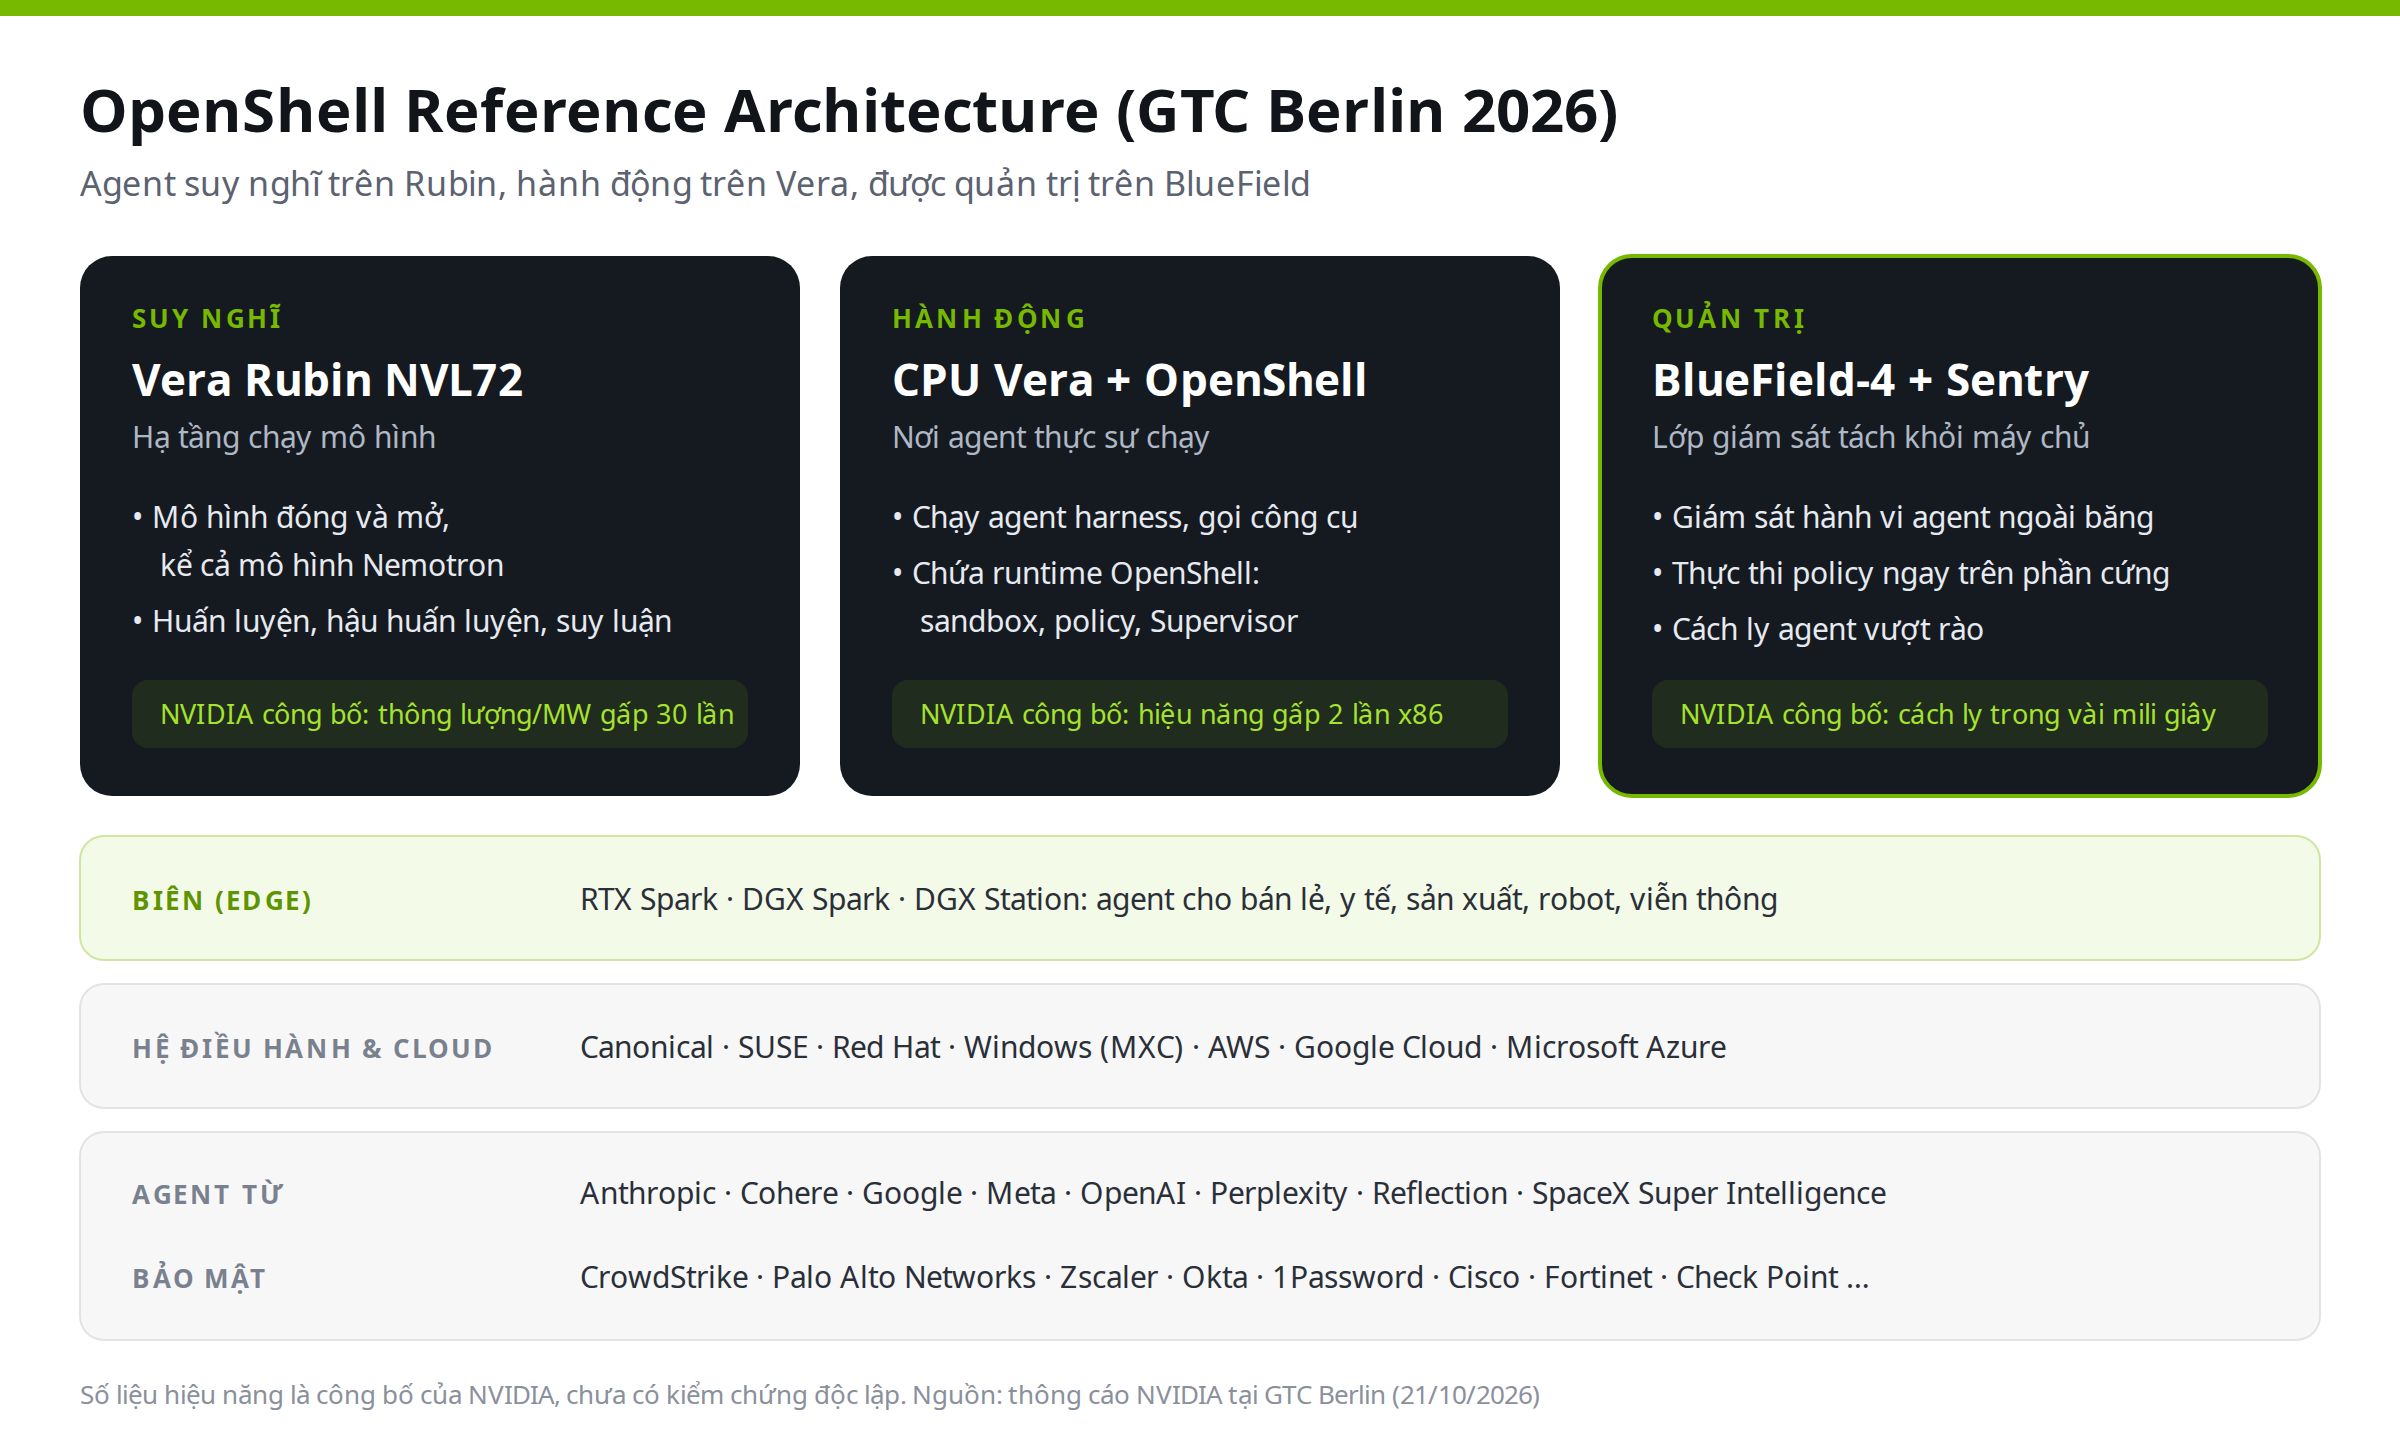
- Vera Rubin NVL72 chạy mô hình, cả đóng lẫn mở. NVIDIA công bố thông lượng trên mỗi megawatt cho tác vụ agent cao hơn 30 lần.
- CPU Vera chạy agent harness và công cụ, đồng thời chứa runtime OpenShell. NVIDIA công bố hiệu năng gấp 2 lần CPU x86.
- DPU BlueField-4 chạy NVIDIA Sentry, khung bảo mật giám sát hành vi agent ngoài băng (out-of-band) và thực thi policy ngay trên phần cứng. Nếu agent cố vượt ra khỏi ranh giới phần mềm, Sentry cách ly và dừng nó trong vài mili giây.
- Ở biên, kiến trúc mở rộng tới RTX Spark, DGX Spark và DGX Station.
Ý tưởng đặt lớp giám sát lên DPU đáng chú ý: nếu agent hoặc chính máy chủ bị chiếm quyền, lớp kiểm soát vẫn nằm trên một bộ xử lý riêng mà agent không chạm tới được.
Về hệ sinh thái, NVIDIA cho biết agent từ Anthropic, Cohere, Google, Meta, OpenAI, Perplexity, Reflection và SpaceX Super Intelligence có thể chạy trên OpenShell. Các hãng bảo mật như CrowdStrike, Palo Alto Networks, Zscaler, Okta, 1Password, Cisco và Fortinet đang tích hợp hỗ trợ. SAP gắn kiến trúc này vào runtime Joule Studio. ServiceNow cho biết có thể thu hồi quyền của một agent trên cả phần mềm lẫn phần cứng trong vài giây.
Những điểm cần lưu ý
- Dự án còn trẻ: phiên bản 0.1.x, cấu hình và schema policy có thể còn thay đổi. Nên ghim phiên bản khi đưa vào môi trường thật.
- Yêu cầu kernel: cần Linux 6.2+ với Landlock bật. Sandbox sẽ không khởi động nếu không áp được lớp bảo vệ nền.
- GPU và user namespace: tài liệu ghi rõ tính tương thích của GPU khi bật user namespace chưa được kiểm chứng, nên cần thử riêng.
- Phần mềm mở, phần cứng thì không: runtime OpenShell là mã nguồn mở, nhưng Sentry thực thi trên phần cứng cần DPU BlueField-4. Các con số hiệu năng (30 lần, 2 lần, vài mili giây) đều là công bố của NVIDIA, chưa có kiểm chứng độc lập.
- Sandbox không thay được thiết kế tốt: policy quá rộng thì sandbox chặt đến mấy cũng vô ích. Nguyên tắc “quyền tối thiểu” vẫn là việc của người vận hành.
Kết luận
OpenShell giải quyết bài toán an toàn cho agent theo đúng cách kỹ sư hệ thống quen làm: tách quyền quyết định khỏi thứ không đáng tin, mặc định từ chối, và dùng kernel thay vì prompt để thực thi luật. Việc NVIDIA kéo nó xuống tận DPU tại GTC Berlin cho thấy “agent an toàn” đang trở thành một lớp hạ tầng, chứ không còn là tính năng phụ của ứng dụng. Với ai đang đưa agent vào môi trường thật, đây là dự án đáng thử ngay từ bây giờ, bắt đầu với chế độ audit trên một sandbox nhỏ.
Đọc thêm: NVIDIA “mở” Vera Rubin tại OCP 2026: Những điểm đáng chú ý.
Nguồn tham khảo
- NVIDIA OpenShell Docs: Architecture
- NVIDIA OpenShell Docs: Sandbox Policies
- NVIDIA OpenShell Docs: Security Best Practices
- GitHub: NVIDIA/OpenShell
- NVIDIA Launches OpenShell Reference Architecture for Safe AI Agents (21/10/2026)
- NVIDIA Blog: GTC Berlin 2026 Keynote
Bài viết liên quan
- NVIDIA Auto Ontology: lớp ngữ nghĩa giúp AI agent hiểu dữ liệu doanh nghiệp
- Chuỗi cung ứng hạ tầng AI tiên tiến nhất thế giới cách mạng hóa tương lai
- Xác thực các nền tảng GPU với danh mục AI thời gian thực thông qua NVIDIA DSX AI Factory
- NVIDIA Cosmos mở ra các công cụ mới để huấn luyện, đánh giá và triển khai mô hình thế giới
- NVIDIA RTX Spark hỗ trợ Render thần kinh và nhân vật AI trong game